Garantizar la continuidad operativa ya no es una opción secundaria: es un requisito básico para cualquier proyecto digital que dependa de un servidor. En este entorno cambiante, los servicios de respaldos para servidores VPS nube se han convertido en una pieza crítica para proteger infraestructura, datos y reputación corporativa. Lo interesante es que muchas empresas no dimensionan su importancia hasta que ocurre una pérdida, una mala configuración o una interrupción inesperada. Por eso, comprender cómo funcionan estos mecanismos, qué valor aportan y qué decisiones tomar para administrarlos adecuadamente, marca una diferencia real en el día a día.
Además, cada vez es más común que las compañías prefieran delegar la gestión de su entorno tecnológico a aliados especializados que administran servidores y ofrecen soluciones de respaldo optimizadas, estas se han vuelto indispensables para quienes buscan seguridad sin sobrecargar a su equipo interno, sobre todo cuando el negocio requiere disponibilidad constante.
Importancia estratégica de los respaldos en entornos VPS
Protección y distribución de respaldos en entornos VPS.
Los servicios de respaldos para servidores VPS nube no solo consisten en crear copias automáticas. Van mucho más allá: son un escudo preventivo ante fallos humanos, errores de software, ataques de ransomware y actualizaciones fallidas. También responden a una duda frecuente de muchos administradores: ¿cuánto tiempo puedo permitirme estar sin mis datos? La respuesta siempre dependerá del tipo de negocio, pero la mayoría necesita continuidad casi inmediata.
Un punto relevante es que los respaldos no son un lujo reservado para grandes corporaciones. Incluso los proyectos más modestos, desde tiendas en línea hasta plataformas de capacitación, necesitan copias consistentes si desean evitar pérdidas costosas. Para quienes administran su propio entorno, entender la estructura, periodicidad y retención de estas copias ayuda a tomar decisiones informadas.
Muchos administradores que comienzan a evaluar opciones profesionales de gestión descubren que la manera en que se administra un VPS influye directamente en la calidad de las estrategias de respaldo. Durante ese análisis, suele surgir la comparación entre entornos gestionados y no gestionados, y saber qué diferencia hay entre un VPS administrado de uno No administrado ayuda a entender cómo esa elección impacta en la seguridad, la automatización y la estabilidad del sistema. Conforme se profundiza en estos puntos, se vuelve evidente que la administración experta fortalece no solo el rendimiento general del servidor, sino también la forma en que se implementan, validan y supervisan las copias de seguridad.
Componentes esenciales de un esquema de respaldo moderno
Elementos esenciales para un respaldo VPS nube
Aunque existen múltiples enfoques, la mayoría de los servicios de respaldos para servidores VPS nube comparten elementos clave. Un buen diseño no solo copia datos, sino que permite restaurar versiones completas del sistema, archivos individuales e incluso snapshots exactos del estado previo de la máquina virtual.
Frecuencia y retención de copias
La frecuencia determina qué tan actual será la información recuperada. Algunos negocios requieren respaldos horarios; otros trabajan bien con copias diarias. La retención define durante cuánto tiempo se conservan y qué historial se puede consultar. Contar con políticas claras evita sorpresas.
Snapshots y copias completas
Los snapshots suelen ser más rápidos y ligeros, ideales para cambios puntuales o antes de actualizaciones. Las copias completas, en cambio, reconstruyen todo el servidor desde cero, lo que resulta fundamental cuando la recuperación debe ser íntegra. Ambos métodos se complementan.
Almacenamiento en la nube y redundancia
Mover los respaldos a entornos independientes del servidor principal garantiza que una falla localizada no incremente el daño. Espacios distribuidos geográficamente, almacenamiento cifrado y opciones híbridas se han convertido en prácticas recomendadas para reforzar la resiliencia.
Comparativa de métodos de respaldo
Método de respaldo
Ventajas
Consideraciones
Snapshots
Rápidos, ideales antes de cambios críticos
No sustituyen respaldos completos
Copias completas
Restauración total del VPS
Consumen más tiempo y espacio
Incrementales
Optimizan espacio y velocidad
Dependen de la primera copia completa
Diferenciales
Restauración más rápida que incremental
Crecen con el tiempo
Cómo influyen los respaldos en la continuidad operativa
Un respaldo bien configurado no solo recupera datos: también mantiene activo el flujo de trabajo. Es habitual que equipos técnicos se pregunten si vale la pena destinar tiempo a administrar estas tareas manualmente. La experiencia demuestra que la automatización es indispensable, y por eso los servicios de respaldos para servidores VPS nube con monitoreo activo han ganado tanta tracción.
En ámbitos corporativos, donde la continuidad operativa es prioritaria, muchas organizaciones comparan las ventajas de contar con servidores VPS administrados con soporte profesional ya que influye en la estabilidad del entorno, particularmente cuando se habla de automatizar respaldos, monitorear procesos y reducir el margen de error en tareas sensibles. Esta visión más estructurada permite adoptar prácticas que fortalecen el ecosistema completo del servidor.
Procesos de restauración y su impacto en la productividad
Una cosa es crear respaldos y otra muy distinta es restaurarlos correctamente. La recuperación debe ser rápida, ordenada y documentada. En casos donde el servidor aloja bases de datos críticas o sistemas, un retraso pequeño puede generar pérdidas significativas.
Supervisión del proceso de restauración de VPS.
Restauración total del VPS
Este método devuelve la máquina virtual a un estado previo completo. Es ideal cuando un cambio de sistema, actualización fallida o ataque obliga a revertir todo el entorno.
Recuperación granular
Permite restaurar archivos o carpetas específicas sin afectar el resto del servidor. Resulta útil cuando el error es puntual.
Validación de respaldos
Una práctica poco mencionada es la validación de las copias. De nada sirve tener un esquema sofisticado si la información no puede restaurarse. Los proveedores especializados suelen realizar estas verificaciones rutinarias para garantizar resultados confiables.
Factores para elegir un buen servicio de respaldo
Factor a evaluar
Por qué importa
Automatización
Evita errores manuales y garantiza frecuencia
Escalabilidad
Permite aumentar espacio sin interrupciones
Integridad verificada
Asegura que las copias sean restaurables
Soporte técnico
Reduce riesgos y acelera resolución de problemas
Seguridad
Cifrado y almacenamiento aislado protegen la información
Respaldos y seguridad: una relación inseparable
Los respaldos tienen un papel crucial en la recuperación tras incidentes de seguridad. No solo ayudan a revertir daños, sino que permiten retomar operaciones sin depender de negociaciones con atacantes. La prevención también implica detectar anomalías en el uso de recursos, bloqueos inusuales o accesos sospechosos.
En proyectos donde se requiere acceso remoto constante o múltiples sesiones simultáneas, también se analiza el impacto que tiene la configuración del servidor en la seguridad y en las políticas de respaldo. En configuraciones donde se habilitan VPS con RDP ilimitados el comportamiento del servidor cambia por completo. Al permitir múltiples sesiones remotas activas, la demanda de procesamiento y memoria aumenta y, con ello, también lo hace la exposición a fallos por saturación, errores de configuración o cierres inesperados. Este tipo de entornos exige un plan de respaldo mucho más disciplinado, capaz de recuperar el sistema sin perder sesiones activas, perfiles de usuario o archivos utilizados en operaciones diarias. Cuando se trabaja con accesos simultáneos, la estabilidad depende tanto del rendimiento del VPS como de la capacidad de restauración, lo que vuelve indispensable contar con copias coherentes y verificadas que permitan retomar la actividad sin afectar a los usuarios conectados.
Entornos con múltiples sesiones requieren respaldo más estricto.
El papel de los aliados tecnológicos en la confiabilidad del servidor
La administración de respaldos requiere habilidades técnicas, criterio y experiencia. Muchas empresas prefieren no asumir estos procesos internamente, ya sea por falta de personal o por priorizar actividades del negocio. Es ahí donde los proveedores especializados adquieren relevancia.
Cobalt Blue Web, por ejemplo, combina administración profesional, monitoreo continuo y políticas de respaldo ajustadas al uso real del servidor. Este tipo de acompañamiento es especialmente valioso cuando se manejan entornos complejos o cargas variables. No se trata de delegar por comodidad, sino de dar solidez al proyecto con expertos que conocen la infraestructura, anticipan fallos y optimizan la operación sin saturar al equipo interno.
Además, la integración de respaldos, soporte gestionado y medidas de seguridad dentro de un mismo proveedor evita incompatibilidades, configuraciones duplicadas o huecos técnicos que suelen presentarse cuando cada área se maneja por separado.
Por qué elegir un servicio profesional en lugar de soluciones improvisadas
Las herramientas gratuitas o improvisadas pueden parecer suficientes en un inicio, pero no ofrecen el nivel de consistencia, automatización y recuperación que un entorno profesional requiere. Para evitar sobresaltos, los servicios de respaldos para servidores VPS nube deben contemplar:
Restauraciones probadas
Notificaciones de fallos
Copias externas y seguras
Políticas claras de retención
Escalabilidad sin interrupciones
Cuando estas prácticas se combinan con monitoreo, soporte técnico y gestión especializada, el resultado es una infraestructura estable que puede crecer sin poner en riesgo la operación. Este es uno de los motivos por los que muchas organizaciones consideran trabajar con firmas dedicadas a la administración y seguridad del servidor.
Una mirada al valor real de los respaldos
Contar con servicios de respaldos para servidores VPS nube bien implementados es una inversión que garantiza continuidad, orden y estabilidad. La posibilidad de restaurar el sistema sin comprometer la productividad evita pérdidas y fortalece la confianza del equipo en su infraestructura. Gestionar estos procesos con aliados como Cobalt Blue Web, que integran experiencia técnica y administración especializada, representa una ventaja significativa para quienes necesitan proteger su entorno sin complicaciones.
Si tu proyecto requiere seguridad, estabilidad y un esquema de respaldo estratégico, contacta al equipo de Cobalt Blue Web, puede ayudarte a estructurar una solución acorde a tus necesidades, sin convertir el tema en una tarea adicional para tu equipo.
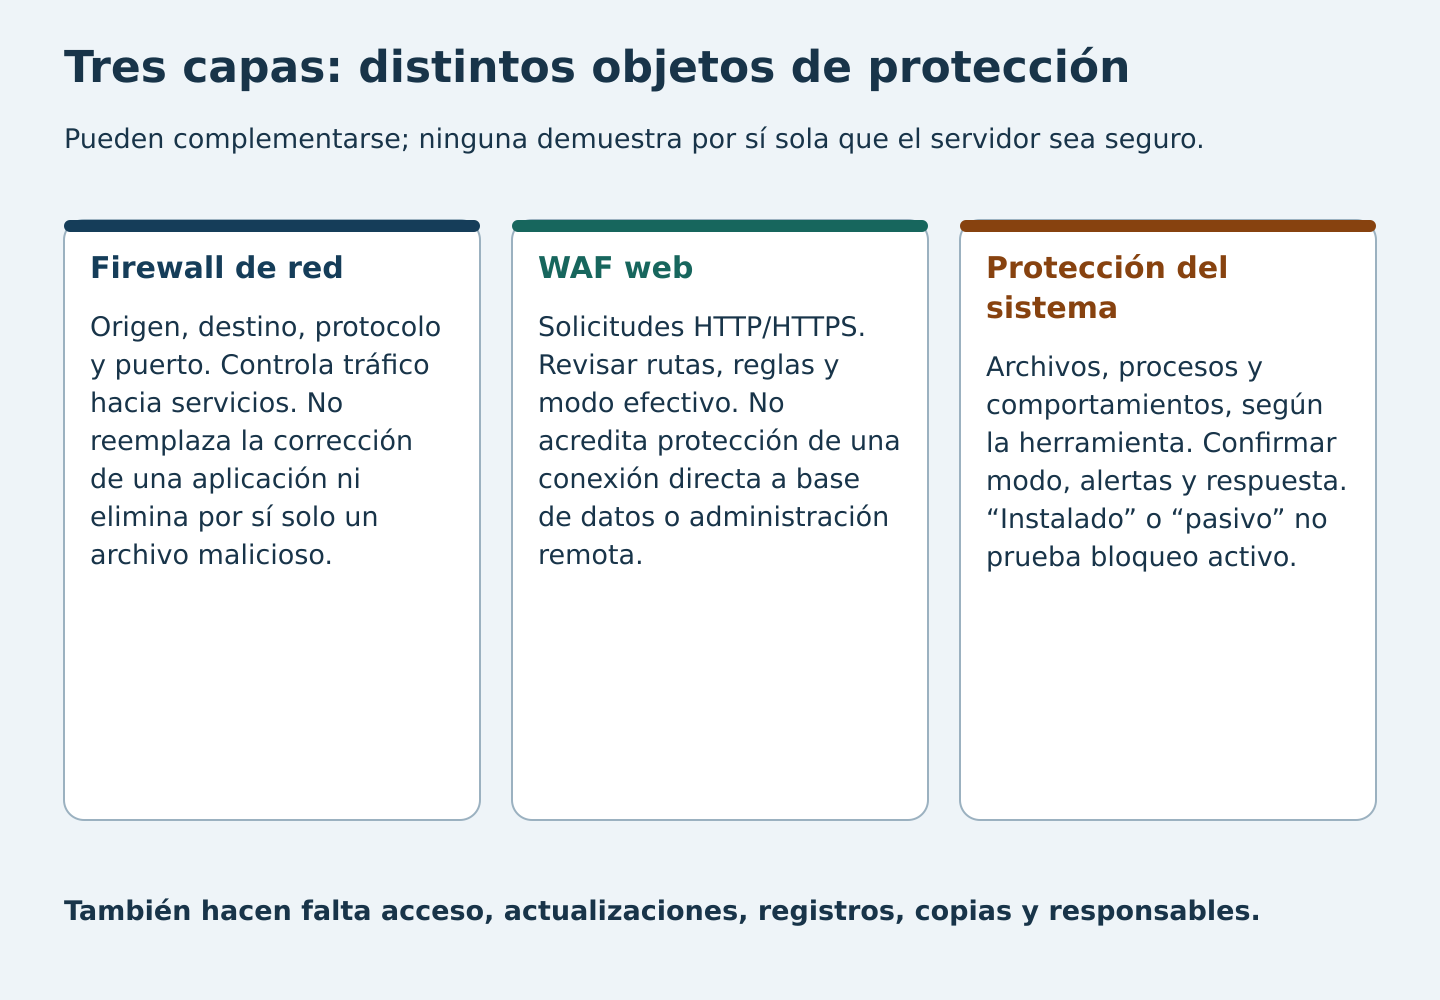
Firewall, WAF y protección contra malware cubren problemas distintos. Un servidor virtual puede necesitar varias capas, pero instalar productos no demuestra que estén activos, configurados para tus servicios o atendidos por alguien. Ninguna combinación garantiza ausencia de incidentes, disponibilidad continua ni cumplimiento normativo.
Esta guía te ayuda a revisar lo que protege cada servicio y qué evidencia pedir al responsable o proveedor. No ejecuta escaneos, cambia reglas ni recomienda abrir puertos. Si ya existe un incidente, conserva la evidencia y utiliza el procedimiento acordado con quien administra el sistema, en lugar de hacer cambios improvisados.
Diagrama original basado en las categorías de control documentadas. No afirma que una marca o servicio esté instalado, activo o incluido en el contrato del lector. Ampliar imagen.
El nombre del producto no describe toda la protección
Capas complementarias, no equivalentes
Control
Pregunta que ayuda a resolver
Límite importante
Firewall de red o del sistema
Qué conexiones pueden llegar o salir según reglas aplicables a servicios, redes y aplicaciones.
No sustituye corregir una vulnerabilidad de la aplicación ni demuestra que no exista malware.
WAF
Qué solicitudes web HTTP pasan por el punto de inspección y qué ataques de esa capa se filtran.
No protege por sí solo una base de datos o administración remota expuestas por otra ruta.
Protección de endpoint / antimalware
Qué archivos, procesos o comportamientos se detectan y qué respuesta está habilitada.
Presencia instalada no equivale a protección activa; políticas, compatibilidad y operación importan.
Parches, accesos y registros
Quién mantiene versiones, revisa permisos y recibe señales que requieren atención.
Un registro guardado sin revisión ni responsable no asegura respuesta.
Recuperación
Cómo volver a una tarea validada si las otras capas no bastan.
Una copia programada no demuestra restauración ni ausencia de pérdida.
La documentación de Windows Firewall describe filtrado de tráfico en el sistema. Es una referencia para entender una clase de control, no prueba de que ese producto esté instalado o correctamente configurado en tu VPS.
Revisa una tarea expuesta, no un servidor abstracto
Haz un inventario mínimo de sitio web, administración remota, base de datos y otros servicios necesarios. Para cada uno identifica quién debe acceder, desde dónde, por qué vía y quién mantiene esa decisión. Si no sabes si está público o privado, anótalo como pendiente de verificar: «desconocido» no significa «privado».
Web pública: comprueba con el responsable qué tráfico atraviesa el WAF, qué aplicaciones cubre y si existen rutas alternativas. Solicita evidencia de políticas y manejo de falsos positivos; no basta con señalar el nombre del proveedor.
Administración remota: revisa la ruta autorizada, restricciones de acceso, autenticación y registros. Un WAF del sitio no es evidencia de protección de este servicio. No abras acceso general a Internet para «probar que funciona».
Base de datos: define qué aplicaciones o redes necesitan conexión. Pide comprobar alcance, cuentas y mantenimiento; no supongas que el firewall de la web controla automáticamente la conexión directa a la base de datos.
Otros servicios: identifica protocolo, dependencia y responsable antes de asignar un control. No apliques una regla copiada de otro sistema sin evaluar el acceso que necesita este.
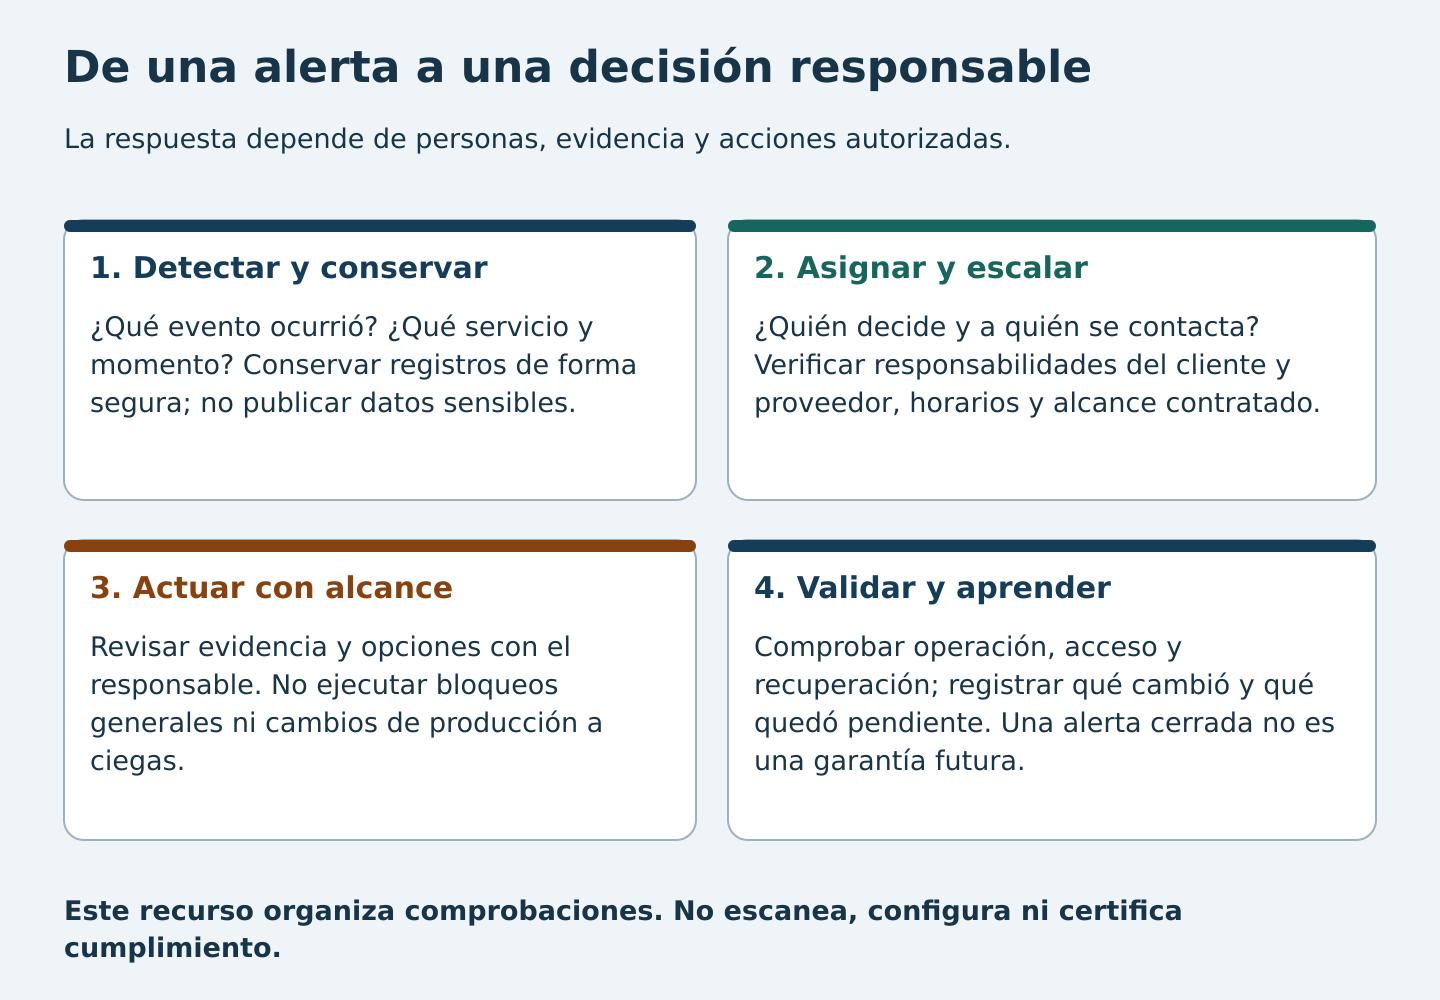
Esquema original de coordinación, no procedimiento técnico de contención ni recomendación de modificar reglas. Adaptar al plan y las autorizaciones de cada organización. Ampliar imagen.
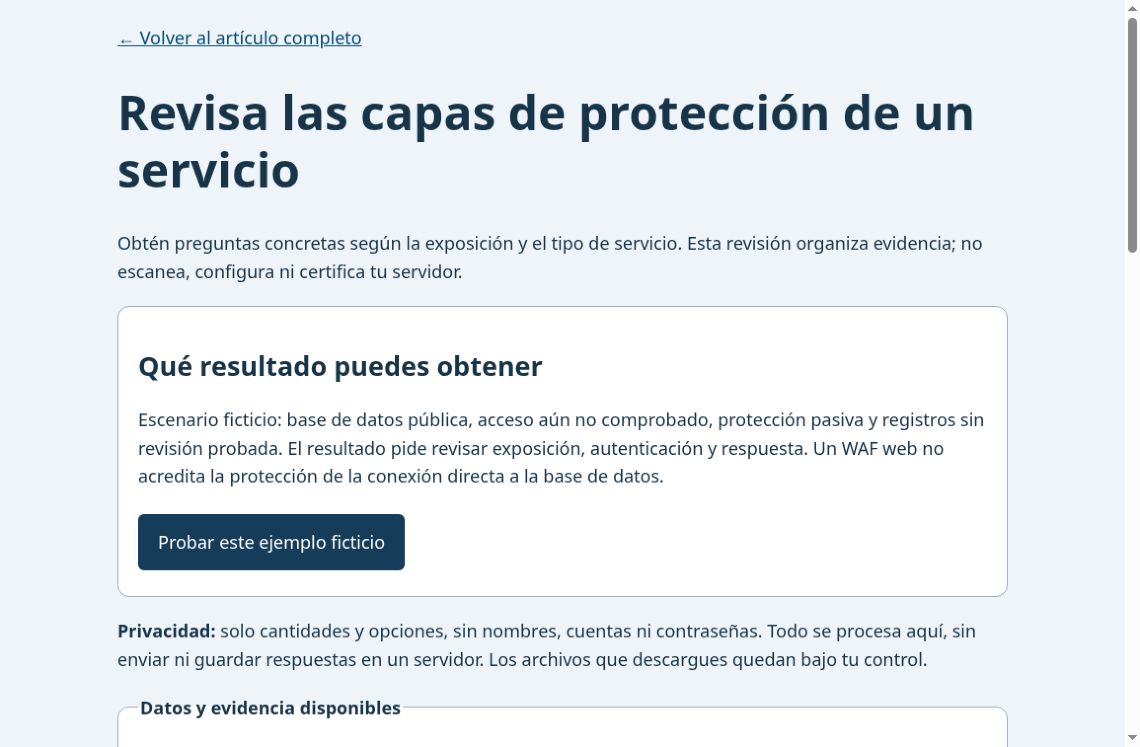
Revisa un servicio y sus controles reales
Elige web, administración o base de datos y documenta exposición, acceso y respuesta. Obtén preguntas específicas sin escanear ni modificar tu servidor.
Captura real de la vista inicial. Abre la imagen o el botón para usar la herramienta enlazada; no es un formulario incrustado.
Herramienta independiente enlazada, con TXT y JSON descargables. Procesa tus respuestas localmente, sin enviarlas al servidor; no introduzcas nombres, credenciales ni datos sensibles.
Requiere JavaScript; el texto, los ejemplos y la ficha del artículo permanecen disponibles sin él.
La herramienta organiza respuestas declaradas y genera preguntas de verificación según el tipo de servicio. No observa puertos, vulnerabilidades ni políticas reales. Todas las respuestas favorables siguen siendo afirmaciones por comprobar, no una puntuación de seguridad ni una certificación.
Pide evidencia de funcionamiento, no solo de instalación
En Microsoft Defender Antivirus, los modos activo, pasivo y deshabilitado tienen funciones diferentes. No generalices esa terminología a todos los productos, pero sí la pregunta: ¿qué detección y remediación están realmente habilitadas en esta configuración? Un agente instalado puede no estar haciendo lo que imaginas.
Estado y cobertura: producto, versión, modo, equipos o servicios incluidos y exclusiones justificadas. Si un dato falta, no rellenarlo como «activo».
Actualización: responsable de parches del sistema, aplicación y componentes; proceso para probar cambios y volver atrás si fallan.
Accesos: quién conserva privilegios, cómo se revisan y cómo se retiran cuando ya no se necesitan.
Alertas y registros: qué señales llegan, a quién, qué retención corresponde y cuándo escalar. No publiques registros con datos sensibles para solicitar una revisión.
Respuesta: quién puede contener un incidente y bajo qué autorización; cómo se comunica impacto y recuperación. No prometas aislamiento automático si no está documentado y probado.
Recuperación: última prueba, punto recuperable y tarea validada. La guía de backups y recuperación ayuda a separar periodicidad de resultados.
Ejemplo: tres servicios en el mismo VPS
Un negocio tiene una web pública, un acceso administrativo restringido y una base de datos usada por la aplicación. La web puede requerir inspección HTTP; la administración necesita una ruta y autenticación apropiadas; la base debe admitir únicamente las conexiones justificadas. Las tres comparten necesidades de parches, responsables y recuperación, pero no se validan diciendo «tenemos WAF».
Si el proveedor muestra evidencia del WAF pero desconoce quién mantiene el sistema, la revisión queda incompleta. Si el antivirus está en modo pasivo, hay que aclarar qué otro control realiza la protección activa y cómo se verifica, no concluir automáticamente que el equipo está desprotegido o protegido. La respuesta depende de la arquitectura real.
Compara el alcance de administración
«VPS administrado» no tiene un alcance universal. Pide qué cubre el proveedor, qué permanece a cargo del cliente o desarrollador, horarios, canales, tiempos comprometidos y exclusiones. Lee la comparación entre administración incluida y operación propia antes de equiparar soporte con operación completa.
Servicio y finalidad: ____ Usuarios o sistemas que necesitan acceso: ____ Exposición declarada y cómo se verificó: ____ Controles que aplican a esa ruta: ____ Estado, evidencia y fecha de comprobación: ____ Responsables de parches, accesos, alertas e incidentes: ____ Prueba de recuperación y límites conocidos: ____ Brechas pendientes, responsable y siguiente revisión: ____
No siempre necesitas agregar otro producto. Puede ser más útil reducir una exposición innecesaria mediante un cambio autorizado, corregir una versión pendiente o asignar al responsable que falta. Las decisiones de configuración deben pasar por quien conoce dependencias y tiene permiso para realizarlas; esta guía no sustituye ese análisis.
Para sectores regulados, una lista de controles no acredita cumplimiento. El responsable competente debe evaluar requisitos aplicables, alcance, evidencia y obligaciones. Tampoco un cambio de hosting a VPS garantiza mayor seguridad: si el servicio actual ya cubre la tarea y su operación, conservarlo puede ser una alternativa válida.
IA: organizar preguntas sin entregar el control
Una herramienta de IA autorizada puede resumir documentación o convertir una lista de servicios en preguntas para el responsable. Puede confundir WAF con firewall, inventar un estado de protección o sugerir reglas que corten el acceso. Verifica sus conclusiones frente a evidencia actual y revisión humana. No compartas credenciales, direcciones internas sensibles, registros personales ni datos confidenciales sin autorización; no apliques comandos generados como prueba casual.
¿Un firewall elimina el malware?
No es una equivalencia válida. El filtrado de conexiones y la detección o remediación de archivos y procesos tienen funciones diferentes; revisa los controles realmente activos y el procedimiento de respuesta.
¿Tener todas las capas garantiza que no habrá interrupciones?
No. Reduce determinados riesgos cuando existe un diseño y operación adecuados, pero siguen siendo necesarios mantenimiento, detección, respuesta y recuperación comprobada.