VPS con firewall y antimalware: qué cubre cada control
Actualizado el 28 de octubre de 2026 · Guía para empresas en México
Firewall, WAF y protección contra malware cubren problemas distintos. Un servidor virtual puede necesitar varias capas, pero instalar productos no demuestra que estén activos, configurados para tus servicios o atendidos por alguien. Ninguna combinación garantiza ausencia de incidentes, disponibilidad continua ni cumplimiento normativo.
Esta guía te ayuda a revisar lo que protege cada servicio y qué evidencia pedir al responsable o proveedor. No ejecuta escaneos, cambia reglas ni recomienda abrir puertos. Si ya existe un incidente, conserva la evidencia y utiliza el procedimiento acordado con quien administra el sistema, en lugar de hacer cambios improvisados.
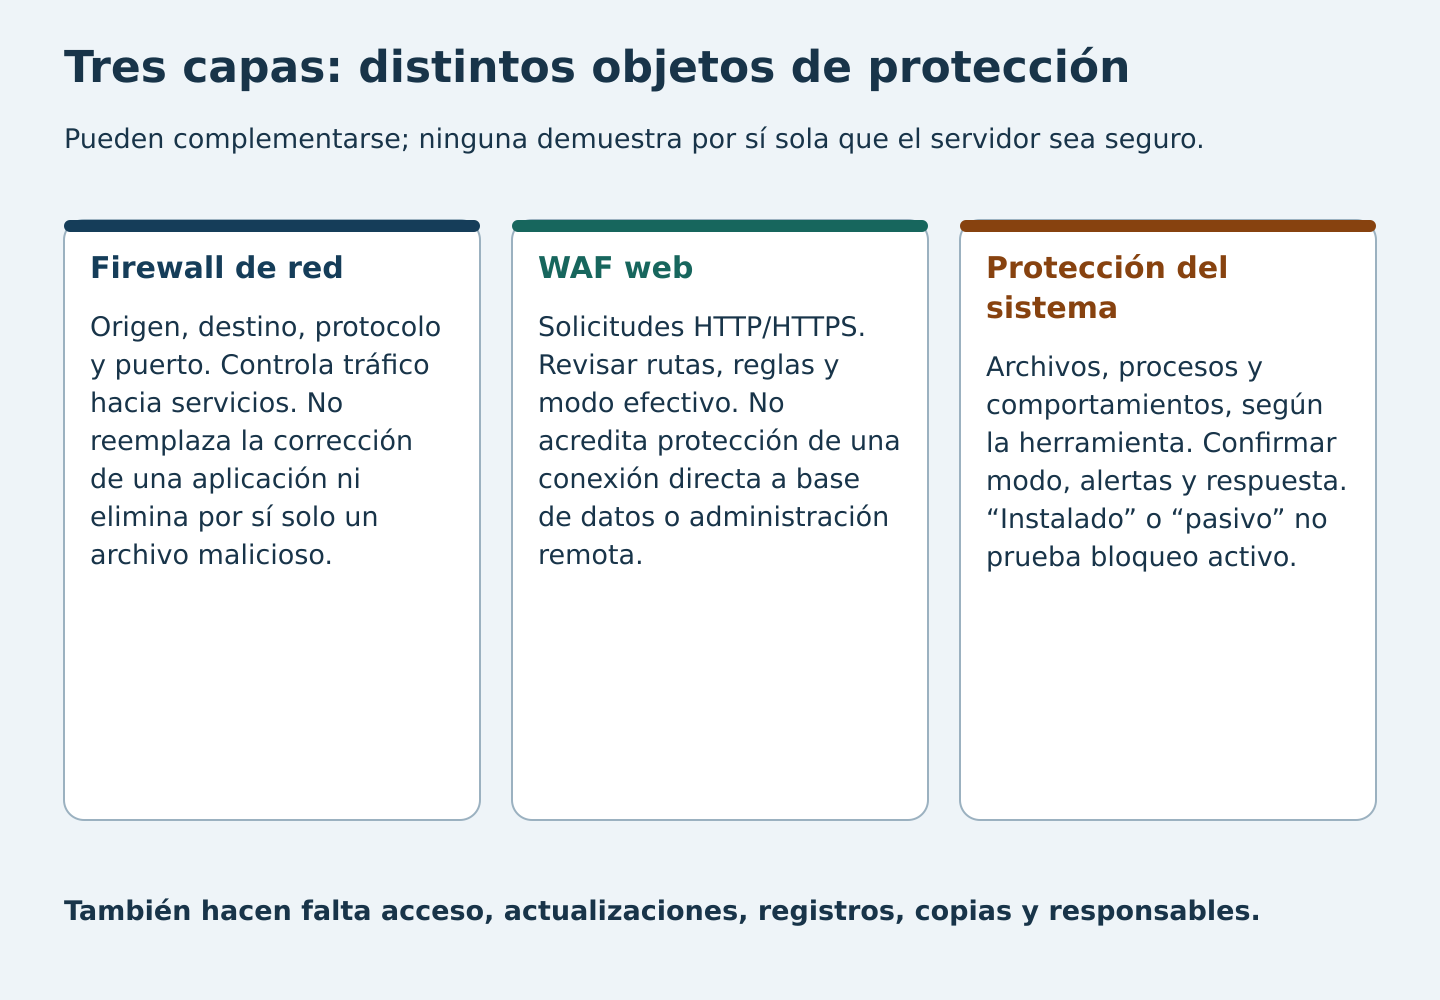
El nombre del producto no describe toda la protección
| Control | Pregunta que ayuda a resolver | Límite importante |
|---|---|---|
| Firewall de red o del sistema | Qué conexiones pueden llegar o salir según reglas aplicables a servicios, redes y aplicaciones. | No sustituye corregir una vulnerabilidad de la aplicación ni demuestra que no exista malware. |
| WAF | Qué solicitudes web HTTP pasan por el punto de inspección y qué ataques de esa capa se filtran. | No protege por sí solo una base de datos o administración remota expuestas por otra ruta. |
| Protección de endpoint / antimalware | Qué archivos, procesos o comportamientos se detectan y qué respuesta está habilitada. | Presencia instalada no equivale a protección activa; políticas, compatibilidad y operación importan. |
| Parches, accesos y registros | Quién mantiene versiones, revisa permisos y recibe señales que requieren atención. | Un registro guardado sin revisión ni responsable no asegura respuesta. |
| Recuperación | Cómo volver a una tarea validada si las otras capas no bastan. | Una copia programada no demuestra restauración ni ausencia de pérdida. |
La documentación de Windows Firewall describe filtrado de tráfico en el sistema. Es una referencia para entender una clase de control, no prueba de que ese producto esté instalado o correctamente configurado en tu VPS.
Un WAF, explicado en la documentación de Microsoft, aborda ataques de la aplicación web como inyección SQL o scripts entre sitios. La explicación de Cloudflare sobre WAF también sitúa su función en tráfico HTTP. No deduzcas que una marca, un proxy o un certificado HTTPS cubren todas las rutas del servidor.
Revisa una tarea expuesta, no un servidor abstracto
Haz un inventario mínimo de sitio web, administración remota, base de datos y otros servicios necesarios. Para cada uno identifica quién debe acceder, desde dónde, por qué vía y quién mantiene esa decisión. Si no sabes si está público o privado, anótalo como pendiente de verificar: «desconocido» no significa «privado».
- Web pública: comprueba con el responsable qué tráfico atraviesa el WAF, qué aplicaciones cubre y si existen rutas alternativas. Solicita evidencia de políticas y manejo de falsos positivos; no basta con señalar el nombre del proveedor.
- Administración remota: revisa la ruta autorizada, restricciones de acceso, autenticación y registros. Un WAF del sitio no es evidencia de protección de este servicio. No abras acceso general a Internet para «probar que funciona».
- Base de datos: define qué aplicaciones o redes necesitan conexión. Pide comprobar alcance, cuentas y mantenimiento; no supongas que el firewall de la web controla automáticamente la conexión directa a la base de datos.
- Otros servicios: identifica protocolo, dependencia y responsable antes de asignar un control. No apliques una regla copiada de otro sistema sin evaluar el acceso que necesita este.
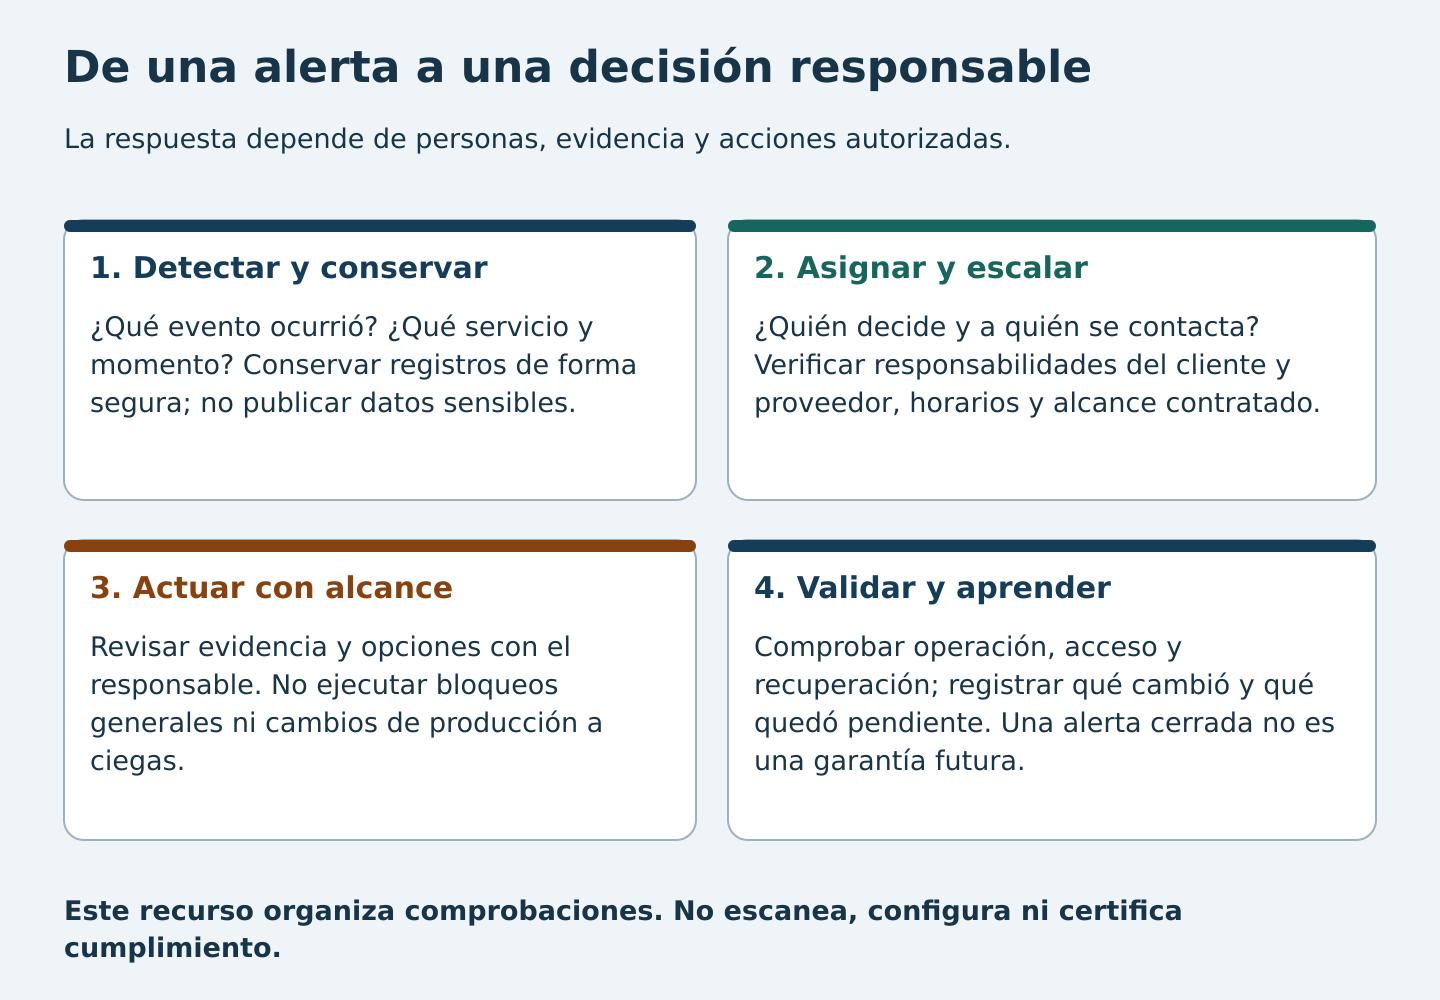
Revisa un servicio y sus controles reales
Elige web, administración o base de datos y documenta exposición, acceso y respuesta. Obtén preguntas específicas sin escanear ni modificar tu servidor.
Abrir revisión de capas de protección
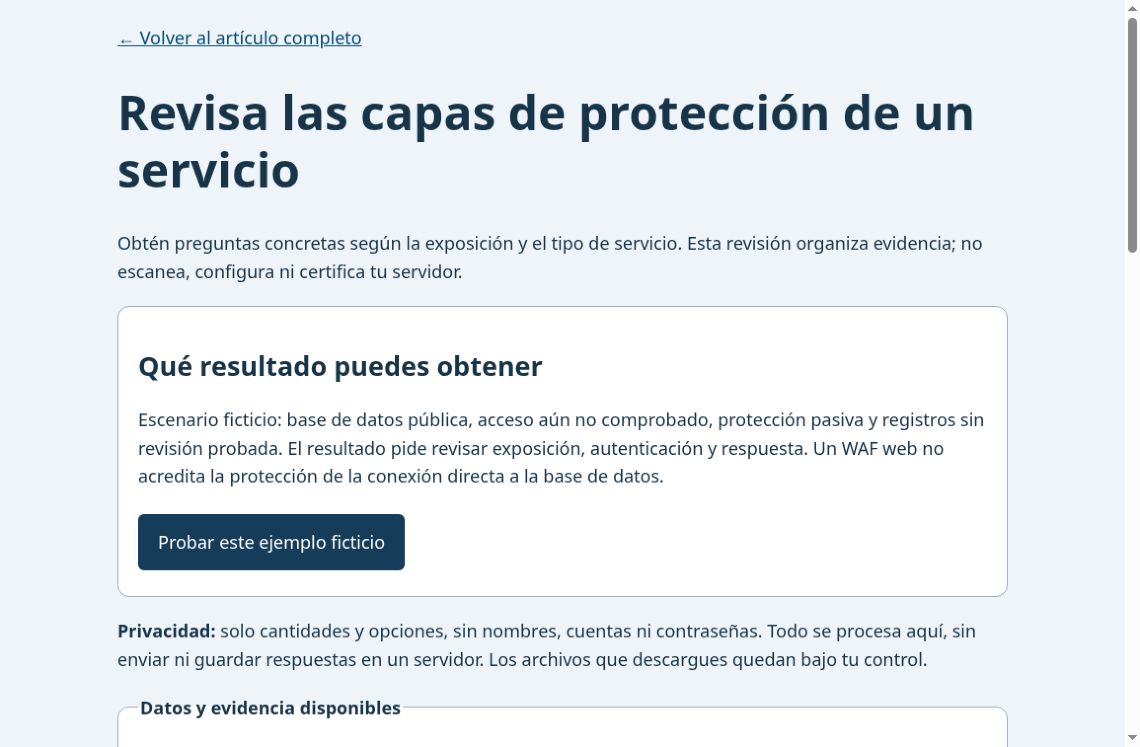
Herramienta independiente enlazada, con TXT y JSON descargables. Procesa tus respuestas localmente, sin enviarlas al servidor; no introduzcas nombres, credenciales ni datos sensibles.
Requiere JavaScript; el texto, los ejemplos y la ficha del artículo permanecen disponibles sin él.
La herramienta organiza respuestas declaradas y genera preguntas de verificación según el tipo de servicio. No observa puertos, vulnerabilidades ni políticas reales. Todas las respuestas favorables siguen siendo afirmaciones por comprobar, no una puntuación de seguridad ni una certificación.
Pide evidencia de funcionamiento, no solo de instalación
En Microsoft Defender Antivirus, los modos activo, pasivo y deshabilitado tienen funciones diferentes. No generalices esa terminología a todos los productos, pero sí la pregunta: ¿qué detección y remediación están realmente habilitadas en esta configuración? Un agente instalado puede no estar haciendo lo que imaginas.
- Estado y cobertura: producto, versión, modo, equipos o servicios incluidos y exclusiones justificadas. Si un dato falta, no rellenarlo como «activo».
- Actualización: responsable de parches del sistema, aplicación y componentes; proceso para probar cambios y volver atrás si fallan.
- Accesos: quién conserva privilegios, cómo se revisan y cómo se retiran cuando ya no se necesitan.
- Alertas y registros: qué señales llegan, a quién, qué retención corresponde y cuándo escalar. No publiques registros con datos sensibles para solicitar una revisión.
- Respuesta: quién puede contener un incidente y bajo qué autorización; cómo se comunica impacto y recuperación. No prometas aislamiento automático si no está documentado y probado.
- Recuperación: última prueba, punto recuperable y tarea validada. La guía de backups y recuperación ayuda a separar periodicidad de resultados.
Ejemplo: tres servicios en el mismo VPS
Un negocio tiene una web pública, un acceso administrativo restringido y una base de datos usada por la aplicación. La web puede requerir inspección HTTP; la administración necesita una ruta y autenticación apropiadas; la base debe admitir únicamente las conexiones justificadas. Las tres comparten necesidades de parches, responsables y recuperación, pero no se validan diciendo «tenemos WAF».
Si el proveedor muestra evidencia del WAF pero desconoce quién mantiene el sistema, la revisión queda incompleta. Si el antivirus está en modo pasivo, hay que aclarar qué otro control realiza la protección activa y cómo se verifica, no concluir automáticamente que el equipo está desprotegido o protegido. La respuesta depende de la arquitectura real.
Compara el alcance de administración
«VPS administrado» no tiene un alcance universal. Pide qué cubre el proveedor, qué permanece a cargo del cliente o desarrollador, horarios, canales, tiempos comprometidos y exclusiones. Lee la comparación entre administración incluida y operación propia antes de equiparar soporte con operación completa.
Servicio y finalidad: ____
Usuarios o sistemas que necesitan acceso: ____
Exposición declarada y cómo se verificó: ____
Controles que aplican a esa ruta: ____
Estado, evidencia y fecha de comprobación: ____
Responsables de parches, accesos, alertas e incidentes: ____
Prueba de recuperación y límites conocidos: ____
Brechas pendientes, responsable y siguiente revisión: ____
No siempre necesitas agregar otro producto. Puede ser más útil reducir una exposición innecesaria mediante un cambio autorizado, corregir una versión pendiente o asignar al responsable que falta. Las decisiones de configuración deben pasar por quien conoce dependencias y tiene permiso para realizarlas; esta guía no sustituye ese análisis.
Para sectores regulados, una lista de controles no acredita cumplimiento. El responsable competente debe evaluar requisitos aplicables, alcance, evidencia y obligaciones. Tampoco un cambio de hosting a VPS garantiza mayor seguridad: si el servicio actual ya cubre la tarea y su operación, conservarlo puede ser una alternativa válida.
IA: organizar preguntas sin entregar el control
Una herramienta de IA autorizada puede resumir documentación o convertir una lista de servicios en preguntas para el responsable. Puede confundir WAF con firewall, inventar un estado de protección o sugerir reglas que corten el acceso. Verifica sus conclusiones frente a evidencia actual y revisión humana. No compartas credenciales, direcciones internas sensibles, registros personales ni datos confidenciales sin autorización; no apliques comandos generados como prueba casual.
¿Un firewall elimina el malware?
No es una equivalencia válida. El filtrado de conexiones y la detección o remediación de archivos y procesos tienen funciones diferentes; revisa los controles realmente activos y el procedimiento de respuesta.
¿Tener todas las capas garantiza que no habrá interrupciones?
No. Reduce determinados riesgos cuando existe un diseño y operación adecuados, pero siguen siendo necesarios mantenimiento, detección, respuesta y recuperación comprobada.
Siguiente paso: utiliza la ficha sin secretos para consultar con Cobalt el alcance de protección y administración de tu VPS. Pide tareas, límites y evidencia concreta, no promesas de blindaje.